Madelaine Castro
Madelaine Castro
Hola

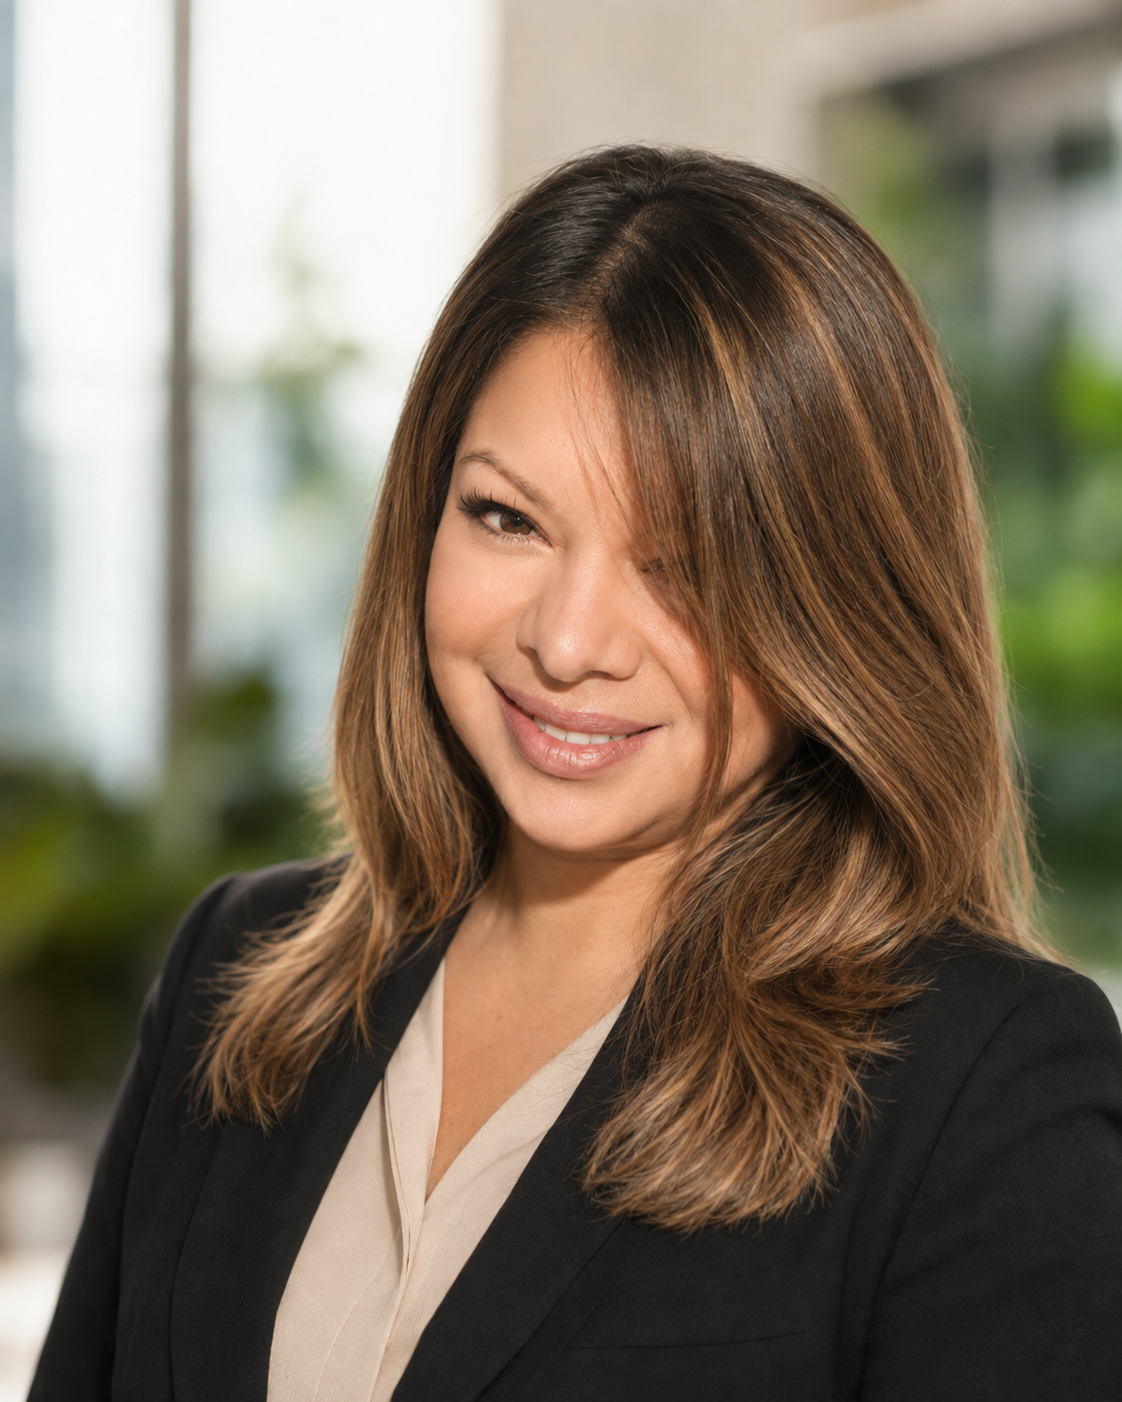
Soy Madelaine Castro

Gobernanza, calidad, riesgo y ciberseguridad

  • Rol Head of Process & Quality Assurance · S2 Grupo
  • Enfoque SGI · GRC · Riesgo · Mejora continua
  • Especialidad ISO · Continuidad · Auditoría · Dirección de proyectos
  • Ubicación Valencia, España
  • Blog madeopina.prat-cas.com

Soy Madelaine Castro, profesional de la gestión, la calidad y la ciberseguridad. Trabajo en la intersección entre estrategia, procesos, riesgo, cumplimiento y mejora continua, con experiencia en sistemas de gestión, auditoría, continuidad de negocio y dirección de proyectos. Me interesa convertir marcos, normas y requisitos en decisiones útiles, procesos sostenibles y organizaciones más resilientes. En mi blog comparto reflexiones, aprendizajes y herramientas sobre cómo gobernar mejor la complejidad sin perder de vista a las personas.

Lo que hago

Gobernanza y GRC

Conecto estrategia, riesgo, cumplimiento y operación para que los controles sirvan a la organización y no se conviertan en un fin en sí mismos.
Sistemas de gestión

Diseño, evolución y auditoría de sistemas de gestión orientados a calidad, seguridad, continuidad, servicios, innovación y mejora continua.

Riesgo y resiliencia

Trabajo sobre riesgo, continuidad de negocio y ciberresiliencia con una mirada transversal: personas, procesos, tecnología y capacidad de decisión.

Procesos y transformación

Mejora de procesos, métricas, gobierno de proyectos y cambio organizativo para convertir la complejidad en una forma de trabajar más clara y sostenible.

Trayectoria y credenciales

Experiencia profesional

  • Head of Process & Quality Assurance · S2 Grupo.
  • Gobierno y evolución del sistema de gestión, auditorías internas, cumplimiento y mejora continua.
  • Dirección de proyectos y trabajo transversal con equipos multidisciplinares en entornos complejos y regulados.
  • Experiencia en gestión de riesgos, continuidad de negocio, seguridad de la información, GRC y excelencia operativa.
  • Secretaría General de itSMF España.

Certificaciones y marcos

  • PMP · PRINCE2 · ScrumMaster.
  • ITIL · COBIT · CISA.
  • Auditoría y sistemas de gestión: ISO 9001, ISO/IEC 20000-1, ISO 22301, ISO/IEC 27001 y ENS.
  • Experiencia de gestión con ISO 14001 y UNE 166002.
  • Lean Operation Manager · DPD · Ethical Hacker · Oracle DBA/Developer.
“La madurez de una organización no se mide por la cantidad de procedimientos que tiene, sino por la calidad de las decisiones que es capaz de tomar de forma consistente.”

Ideas y artículos

Aviso: Lo que vas a leer aquí puede sacudir tus opiniones más cómodas, desarmar algún que otro dogma viejuno y obligarte a pensar fuera de la caja. Si prefieres la paz de lo conocido... aún estás a tiempo de no hacer click.

Visitar mi Blog

Áreas de especialización

GRC Gobernanza y Riesgo
  • Gobierno, riesgo y cumplimiento
  • Ciberresiliencia y continuidad
  • Gestión de vulnerabilidades y seguridad
* Decisiones con contexto, riesgo y propósito.
SGI Sistemas de Gestión
  • Calidad, servicios y seguridad
  • Continuidad, medioambiente e innovación
  • Auditoría, cumplimiento y mejora
* Normas convertidas en gestión útil.
PMO Proyectos y Mejora
  • Dirección y gobierno de proyectos
  • Procesos y eficiencia operativa
  • Lean, Agile y mejora continua
* Transformar con método y foco en resultados.
Conversemos

¿Tenemos algo interesante de lo que hablar?

Si compartimos intereses profesionales, una oportunidad o simplemente una buena conversación sobre gobernanza, calidad, riesgo, procesos o transformación, encuéntrame en LinkedIn.

Conectar en LinkedIn